IAM als probleem: veelgemaakte fouten met rechten in Google Cloud

Als organisaties overstappen op Google Cloud, wordt Identity and Access Management (IAM) vaak een stille saboteur. Rechten die in het begin handig lijken, zoals iedereen Editor-rechten geven, kunnen uitgroeien tot blinde vlekken in de beveiliging, tekortkomingen in compliance en chaos in de dagelijkse operatie. Voor security engineers, cloudarchitecten en IT-managers staat er veel op het spel: IAM-configuraties waar niemand naar kijkt, stellen niet alleen kritieke systemen bloot, maar ondermijnen ook compliancekaders als de AVG (GDPR), HIPAA en ISO.
De verborgen risico's van te ruim gebruikte rechten
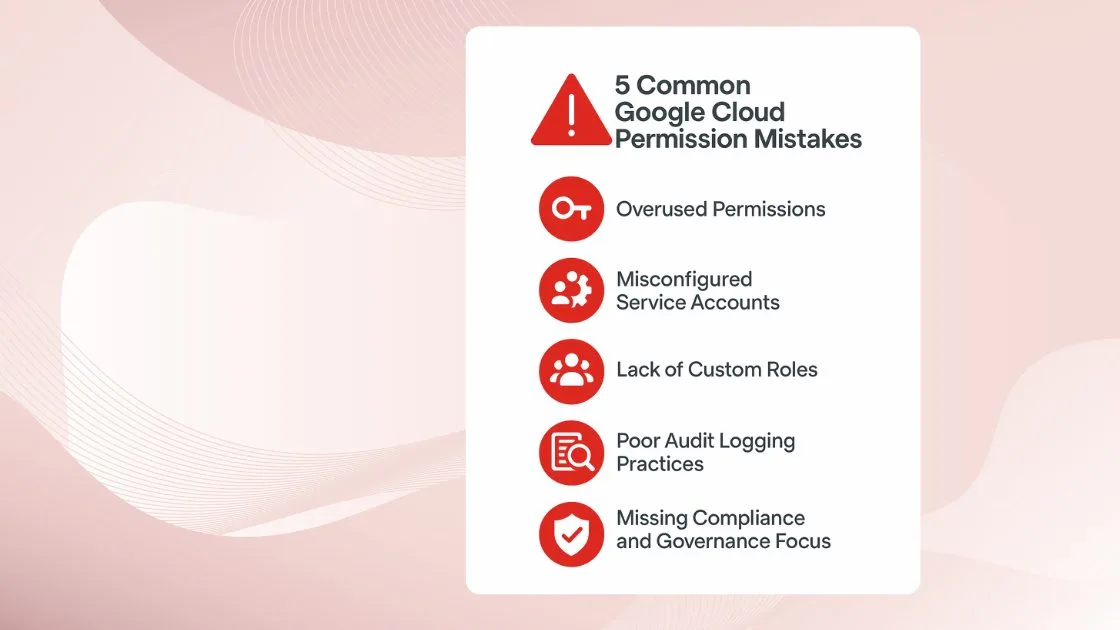
De meest gemaakte fout bij de overstap naar de cloud is het standaard uitdelen van Editor-rollen. Ze zijn eenvoudig en snel, en teams kunnen er zonder gedoe mee aan de slag. Maar die eenvoud keert zich snel tegen je. Editor-rollen geven brede bevoegdheden, waaronder het verwijderen van resources, het aanpassen van netwerkinstellingen en het uitschakelen van beveiligingsbeleid. Werken er meerdere teams in dezelfde omgeving, dan wordt onduidelijk wie waarvoor verantwoordelijk is en valt er weinig te auditen.
Zoals Crystalloids beschrijft in de aanpak voor het bouwen van schaalbare datafundamenten, horen fundamentele beheersmaatregelen vroeg prioriteit te krijgen. Wie het principe van minimale rechten (least privilege) niet vanaf het begin toepast, vergroot de kans op kostbare beveiligingsincidenten.
Service accounts die misgaan
Een andere valkuil in IAM zijn verkeerd geconfigureerde service accounts. Deze niet-menselijke identiteiten krijgen vaak te veel rechten, met inloggegevens die in coderepository's staan of tussen omgevingen worden gedeeld.
Raakt zo'n account in verkeerde handen, dan krijgen aanvallers dezelfde toegang als het service account, mogelijk op project- of organisatieniveau.
Bij Crystalloids zagen we vergelijkbare uitdagingen in projecten met strikte eisen aan data governance. Zoals we beschrijven in ons werk over Data Vault-modellering, zijn structuur en vangrails essentieel bij het beheren van complexe systemen. Zo vraagt IAM ook om gedisciplineerde configuratie en levenscyclusbeheer van identiteiten, vooral van identiteiten die geautomatiseerd zijn.
Hoe je IAM goed inricht
IAM op orde brengen betekent dat je verder gaat dan "wat standaard handig is" en kiest voor een bewust ontworpen beveiligingsarchitectuur:
- Custom roles: definieer fijnmazige rollen die aansluiten bij wat de organisatie nodig heeft, in plaats van te veel te leunen op de basisrollen (Owner, Editor, Viewer).
- Minimale rechten: geef elke identiteit alleen de rechten die strikt nodig zijn. Roteer sleutels en gebruik workload identity federation om langlevende inloggegevens te beperken.
- Audit logging: zet Cloud Audit Logs aan en monitor ze actief. Logging maakt toegang inzichtelijk en vormt de basis voor forensisch onderzoek.
Deze werkwijze volgt hetzelfde principe dat we benadrukken bij het ontwerpen van conversationele AI-agents: elke geavanceerde oplossing is maar zo betrouwbaar als het fundament eronder. Beveiliging en governance komen eerst.
Google beschrijft zelf ook best practices voor IAM, zoals groepen gebruiken voor toegangsbeheer, een goedkeuring door twee personen afdwingen voor gevoelige acties en rechten doorlopend herzien (Google Cloud IAM-documentatie).
Waarom het telt voor compliance en schaal
Bij IAM gaat het niet alleen om het beschermen van resources, maar om veilig kunnen groeien. Slecht beheerde rechten zorgen voor hoofdpijn bij audits, vertragen certificeringen en brengen het risico van boetes van toezichthouders met zich mee. Voor IT-managers en compliance officers is een goed onderhouden IAM-inrichting essentieel om door controles op de AVG en HIPAA te komen.
Crystalloids ziet het zo: zonder goed ingerichte IAM staat je cloudfundament op losse schroeven. Hetzelfde geldt voor IAM: operationele kwaliteit hangt af van solide toegangsbeheer. Lees hoe Crystalloids IAM en de beveiliging van FD Media versterkte met Google Cloud Security Command Center.
Conclusie
Google Cloud IAM kan veilige groei mogelijk maken, of die ongemerkt ondermijnen. Te ruim gebruikte Editor-rollen en slordig beheer van service accounts zijn de meest voorkomende valkuilen. De oplossing is om vanaf de eerste dag te werken met minimale rechten, custom roles en proactieve audits. Voor organisaties die op GCP groeien, is de boodschap eenvoudig: IAM kan het probleem zijn, maar het kan ook de oplossing zijn.
Is je IAM-inrichting veilig genoeg om een compliance-audit te doorstaan? Crystalloids helpt grote organisaties al meer dan vijftien jaar met het ontwerpen van veilige, schaalbare fundamenten in Google Cloud. Neem contact met ons op om je IAM-beleid te laten beoordelen en de beveiliging van je cloudomgeving te versterken.
Alexander Jansen
Alexander is Head of Development bij Crystalloids en werkt als Lead Developer. Hij richt zich op het bouwen van betrouwbare cloudfundamenten en schaalbare oplossingen.
Bekijk alle artikelen